
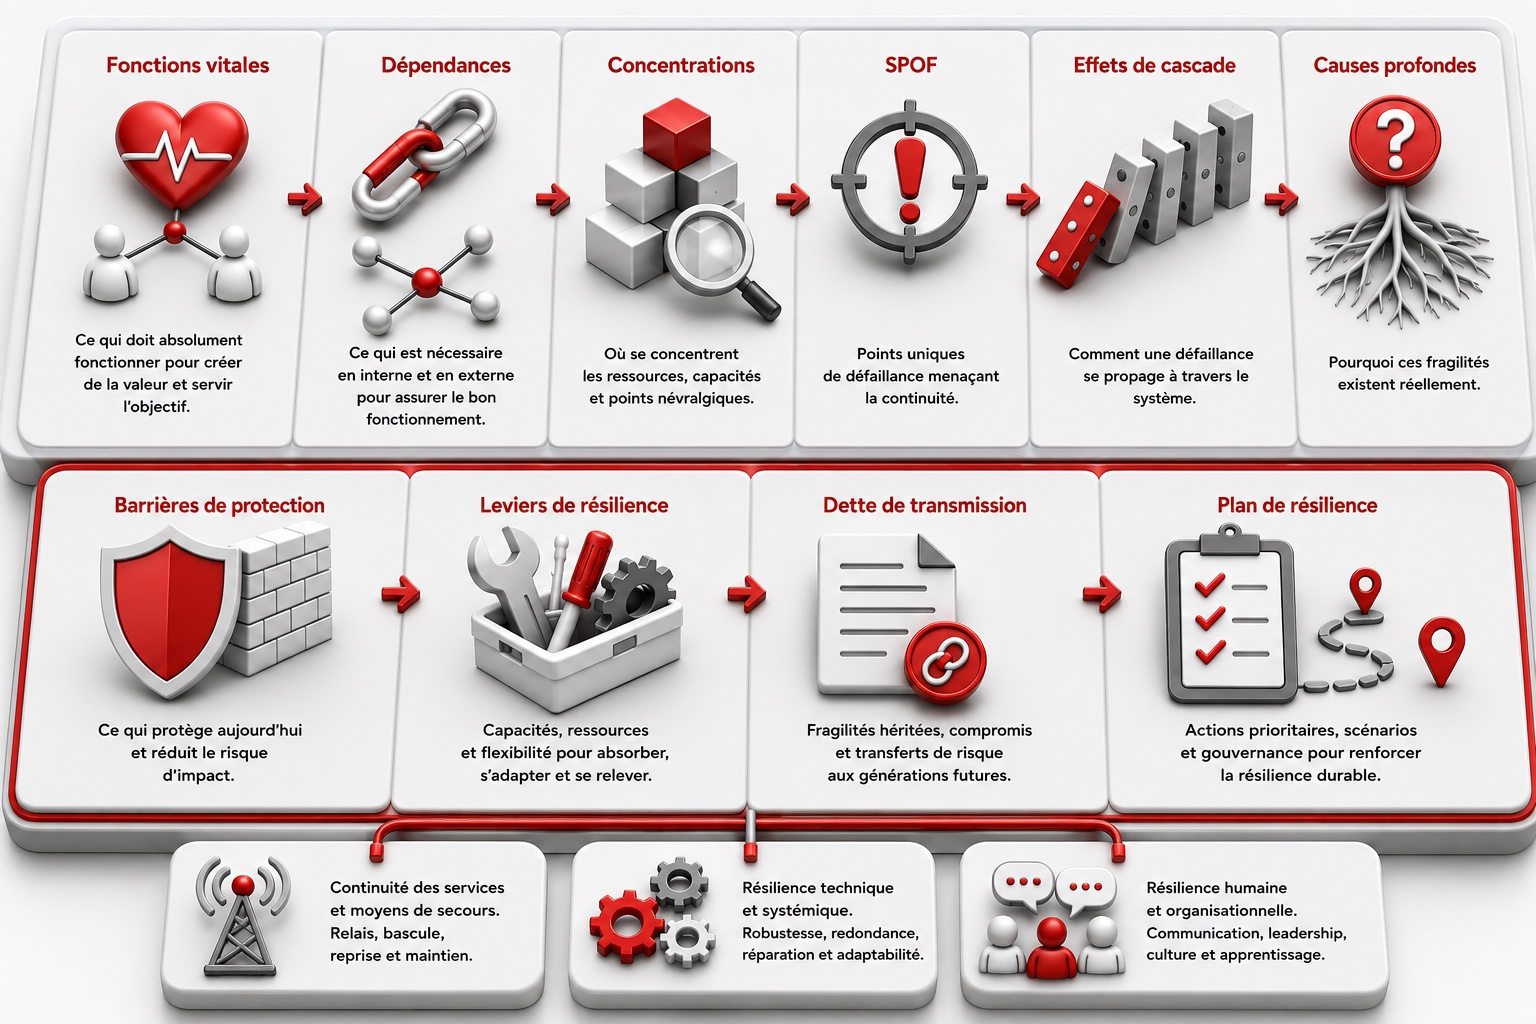
Dans le premier article, nous avons suivi une entreprise depuis ses fonctions vitales jusqu’aux causes profondes de ses vulnérabilités.
La logique était la suivante :
Fonctions vitales → Dépendances → Concentrations → SPOF → Effets de cascade → Causes profondes.
Cette première lecture permet de répondre à plusieurs questions essentielles :
Qu’est-ce qui doit absolument continuer ?
De quelles ressources cela dépend-il ?
Où ces ressources sont-elles concentrées ?
Existe-t-il des points uniques de défaillance ?
Jusqu’où une rupture pourrait-elle se propager ?
Et pourquoi ces fragilités se sont-elles installées ?
Mais comprendre ne suffit pas.
Une entreprise peut disposer d’un excellent diagnostic de ses vulnérabilités et rester exactement aussi exposée le lendemain.
La deuxième ligne du schéma pose donc une autre question :
que possède réellement l’entreprise pour continuer malgré ces fragilités — et que doit-elle encore construire ?
Elle suit quatre étapes :
Barrières de protection → Leviers de résilience → Dette de transmission → Plan de résilience.
C’est le passage du diagnostic à la capacité d’action.
1. Une vulnérabilité n’est pas encore un risque subi
Prenons une situation simple.
Dans une PME, une seule personne dispose des compétences et des pouvoirs nécessaires pour effectuer certains paiements urgents.
La première ligne du schéma permet d’identifier :
- la fonction vitale concernée ;
- la dépendance à cette personne ;
- la concentration de compétences et d’autorité ;
- le point unique de défaillance éventuel ;
- les conséquences d’une absence ;
- et les raisons pour lesquelles cette organisation s’est progressivement installée.
À ce stade, nous connaissons la vulnérabilité.
Mais une nouvelle question apparaît :
l’entreprise possède-t-elle quelque chose capable d’empêcher cette vulnérabilité de provoquer une rupture ?
Peut-être qu’un deuxième signataire existe.
Peut-être qu’une délégation a été préparée.
Peut-être qu’une personne a été formée.
Peut-être qu’une procédure de secours existe.
Peut-être aussi que tout cela figure dans un document… mais que personne n’a jamais vérifié si cela fonctionne réellement.
C’est ici qu’intervient la première case de la deuxième ligne.
2. Une barrière de protection n’est pas une intention
Dans le langage courant, une entreprise affirme facilement :
« Nous avons une solution. »
« Quelqu’un peut remplacer. »
« Les données sont sauvegardées. »
« Nous avons un deuxième fournisseur. »
« Une procédure existe. »
« Nous sommes assurés. »
« Le prestataire peut intervenir. »
Ces affirmations peuvent être exactes.
Mais elles ne démontrent pas encore qu’une protection est réellement opérationnelle.
Dans ARC™, une barrière de protection est ce qui permet de prévenir une rupture, de la détecter suffisamment tôt, d’en limiter les conséquences, de réagir ou de reprendre une fonction dans des conditions acceptables.
Le corpus fait une distinction importante entre une barrière simplement annoncée, une barrière réellement disponible et une barrière démontrée et testée.
Une protection ne devrait donc pas être considérée comme acquise simplement parce qu’elle est prévue, achetée ou documentée.
Elle doit pouvoir être mobilisée dans le scénario pour lequel elle est supposée protéger l’entreprise.
3. Prenons l’exemple d’un remplaçant
Une entreprise affirme :
« Si notre responsable est absent, son adjoint peut le remplacer. »
Très bien.
Mais examinons la situation concrètement.
L’adjoint possède-t-il :
- les compétences nécessaires ?
- les informations ?
- les accès informatiques ?
- les pouvoirs de signature ?
- l’autorité pour décider ?
- les relations nécessaires ?
- la connaissance des exceptions ?
- la disponibilité ?
- et sait-il réellement qu’il doit prendre le relais ?
Si la réponse est non à plusieurs de ces questions, le remplaçant existe dans l’organigramme.
La barrière de continuité, elle, n’existe peut-être pas encore.
Cette différence est fondamentale.
Une organisation peut posséder de nombreux dispositifs théoriques tout en restant vulnérable au moment où elle doit réellement les utiliser.
4. Une bonne barrière doit être indépendante de ce qu’elle protège
Autre piège fréquent : la fausse redondance.
Une PME dispose de deux moyens de paiement.
Rassurant.
Mais les deux nécessitent le même compte administrateur détenu par une seule personne.
Elle dispose de deux sauvegardes.
Mais elles sont stockées dans le même environnement informatique.
Elle dispose de deux collaborateurs capables de reprendre une activité.
Mais les deux ont besoin de l’autorisation du même dirigeant absent.
Elle dispose de deux fournisseurs.
Mais ceux-ci achètent tous deux le même composant auprès du même fabricant.
En apparence, il existe une redondance.
En réalité, le point unique de défaillance n’a pas disparu.
Une barrière de protection doit donc être examinée non seulement pour ce qu’elle fait, mais aussi pour ce dont elle dépend elle-même.
C’est l’une des raisons pour lesquelles la résilience n’est pas simplement une accumulation de solutions de secours.
5. Tester la protection plutôt que croire qu’elle fonctionne
Prenons maintenant la sauvegarde informatique.
Une entreprise effectue une sauvegarde chaque nuit.
C’est positif.
Mais la continuité ne dépend pas seulement du fait qu’un fichier de sauvegarde existe.
Il faut pouvoir répondre à d’autres questions :
- Peut-on réellement le restaurer ?
- Combien de temps cela prend-il ?
- Qui sait le faire ?
- Les identifiants nécessaires sont-ils disponibles ?
- Les données restaurées permettent-elles de reprendre l’activité ?
- Le système de sauvegarde est-il suffisamment indépendant du système principal ?
- La dernière restauration a-t-elle été testée ?
Un test peut alors faire apparaître une réalité différente de celle imaginée.
La sauvegarde existe.
Mais elle nécessite deux jours pour être restaurée.
Or la fonction vitale ne peut être interrompue que quatre heures.
La barrière existe techniquement, mais elle n’est pas suffisamment efficace pour le besoin de continuité considéré.
C’est pourquoi une protection sérieuse doit être appréciée par rapport au scénario qu’elle est censée traiter.
6. Prévenir, détecter, limiter, réagir, reprendre
Toutes les barrières n’ont pas le même rôle.
Certaines cherchent à prévenir la rupture.
Par exemple :
- une maintenance préventive ;
- un double contrôle ;
- une deuxième source d’approvisionnement ;
- le partage d’une responsabilité.
D’autres permettent de détecter suffisamment tôt une anomalie.
Une alerte informatique.
Un suivi de stock.
Un indicateur de trésorerie.
Une échéance réglementaire surveillée.
D’autres cherchent à limiter l’impact.
Un stock tampon.
Une réserve de liquidité.
Une procédure de fonctionnement dégradé.
D’autres encore permettent de réagir.
Une délégation.
Un prestataire d’urgence.
Un remplacement.
Et certaines permettent surtout de reprendre.
Une sauvegarde.
Un système de secours.
Une procédure de restauration.
Une capacité alternative.
La question pertinente n’est donc pas :
« Avons-nous des protections ? »
Mais :
« Que sont-elles précisément censées empêcher, détecter, contenir ou permettre de reprendre ? »
7. Une barrière n’élimine pas nécessairement le risque
C’est également important.
Une protection peut réduire la vulnérabilité sans la supprimer totalement.
Prenons une entreprise dépendante d’un fournisseur unique.
Elle constitue trois semaines de stock de sécurité.
Le fournisseur reste unique.
La dépendance existe toujours.
Mais l’entreprise dispose désormais de trois semaines supplémentaires pour trouver une solution.
La barrière n’a pas éliminé le problème.
Elle a modifié le temps disponible pour agir.
Autre exemple :
une seule personne connaît encore parfaitement une activité, mais un deuxième collaborateur est en cours de formation.
La concentration subsiste.
Mais la vulnérabilité commence à diminuer.
La résilience est donc souvent une question de degré.
Le bon objectif n’est pas toujours de supprimer toute dépendance.
Il est de la rendre acceptable, maîtrisée ou suffisamment protégée au regard de la fonction vitale concernée.
8. Ensuite viennent les leviers de résilience
La deuxième case est différente.
Une barrière de protection décrit quelque chose qui protège effectivement aujourd’hui.
Un levier de résilience décrit ce que l’entreprise peut faire pour améliorer cette protection ou réduire une vulnérabilité.
La différence peut sembler subtile.
Elle est méthodologiquement importante.
Prenons un exemple.
Une seule collaboratrice sait réaliser une activité critique.
Aujourd’hui, aucune autre personne ne possède l’autonomie nécessaire.
La vulnérabilité est identifiée.
Former un deuxième collaborateur constitue un levier de résilience.
Lorsque le transfert aura réellement eu lieu, que la personne aura démontré son autonomie, disposera des accès et pourra effectivement assurer l’activité, cette nouvelle capacité pourra devenir une barrière de protection démontrée.
Avant cela, elle reste une action à réaliser.
Cette distinction évite un biais fréquent :
confondre ce que l’entreprise prévoit de faire avec ce qu’elle sait déjà faire.
9. Un projet n’est pas encore de la résilience
Cette règle mérite d’être répétée.
« Nous allons mettre en place une deuxième sauvegarde. »
Ce n’est pas encore une protection.
« Nous allons former quelqu’un. »
Ce n’est pas encore une capacité alternative.
« Nous avons prévu un deuxième fournisseur. »
Ce n’est pas encore une deuxième source disponible.
« Nous allons documenter le processus. »
Ce n’est pas encore une preuve que quelqu’un peut reprendre l’activité.
« Le dirigeant va déléguer progressivement. »
Ce n’est pas encore une délégation opérationnelle.
Le projet peut être excellent.
Mais il appartient encore au futur.
Dans ARC™, une action prévue ne modifie pas automatiquement l’état actuel de l’entreprise.
Elle devra être mise en œuvre, démontrée puis réévaluée.
Cette règle est essentielle parce qu’elle empêche une entreprise d’améliorer artificiellement son diagnostic simplement en rédigeant un plan.
10. Quels peuvent être les leviers de résilience ?
Ils sont très variés.
Un levier peut être humain :
- former un remplaçant ;
- organiser un transfert de savoir-faire ;
- préparer un successeur ;
- partager une relation client ;
- élargir une délégation.
Il peut être organisationnel :
- séparer certaines responsabilités ;
- modifier un circuit de décision ;
- formaliser une suppléance ;
- créer un contrôle croisé.
Il peut être technique :
- remplacer un logiciel obsolète ;
- créer une sauvegarde indépendante ;
- mettre en place une redondance ;
- sécuriser des accès.
Il peut être documentaire :
- formaliser une procédure critique ;
- maîtriser les versions ;
- documenter une configuration ;
- centraliser certaines informations.
Il peut être contractuel :
- sécuriser une clause ;
- qualifier un deuxième fournisseur ;
- renégocier un engagement ;
- préparer une solution alternative.
Il peut être financier :
- constituer une marge de liquidité ;
- mettre en place une couverture ;
- préparer une ligne de financement ;
- réduire une exposition.
Le levier n’est donc pas une solution standard.
Il doit être directement relié à une vulnérabilité observée.
11. Le meilleur levier n’est pas forcément le plus ambitieux
Une petite PME ne possède pas les moyens d’un grand groupe.
Ce n’est pas un problème.
La résilience ne consiste pas à construire systématiquement la solution la plus sophistiquée.
Elle consiste à trouver une réponse proportionnée à l’enjeu.
Si une fonction peut être interrompue trois semaines, il n’est peut-être pas nécessaire de construire une solution disponible en trois minutes.
Si un deuxième fournisseur peut être activé en cinq jours alors que le stock permet de tenir un mois, la protection peut être suffisante.
À l’inverse, une activité qui doit reprendre dans l’heure demande une réponse beaucoup plus robuste.
La question devient donc :
quel levier réduit suffisamment la vulnérabilité, dans le délai nécessaire, avec les ressources réellement disponibles ?
Le corpus ARC retient précisément des critères de faisabilité, de ressources disponibles, de délai d’effet et de suivi de l’efficacité pour apprécier un levier.
12. Puis apparaît la dette de transmission
C’est la troisième case de cette deuxième ligne.
Elle mérite une attention particulière.
La dette de transmission ne signifie pas qu’une entreprise a « mal transmis ».
Elle peut exister alors qu’aucune transmission n’est encore prévue.
Chez Binôme+, nous utilisons cette notion pour décrire l’accumulation progressive de vulnérabilités lorsque des responsabilités, décisions, connaissances, savoir-faire, relations ou autres capacités nécessaires à la continuité restent durablement concentrés ou insuffisamment transmissibles.
Pendant longtemps, cette dette peut rester invisible.
Pourquoi ?
Parce que les personnes qui compensent les fragilités sont encore présentes.
Le dirigeant décide.
Le technicien sait faire.
La collaboratrice connaît le client.
Le fondateur possède les accès.
Le commercial entretient la relation.
L’entreprise fonctionne.
Aucun incident majeur ne se produit.
Mais certaines capacités appartiennent encore davantage à quelques personnes qu’à l’organisation elle-même.
13. Pourquoi parler de « dette » ?
La comparaison avec une dette permet de comprendre un mécanisme.
Lorsque l’entreprise repousse une transmission de connaissances, une délégation, une documentation ou la création d’un relais, elle ne paie pas nécessairement immédiatement le prix de ce report.
Elle peut continuer à fonctionner.
Mais la difficulté est reportée dans le temps.
Plus l’entreprise attend, plus certaines dépendances peuvent se concentrer.
Un dirigeant conserve les décisions.
Un expert accumule vingt ans d’expérience.
Une relation client devient exclusivement personnelle.
Un logiciel devient de plus en plus difficile à remplacer.
Un fournisseur unique reste unique pendant quinze ans.
Tant que le système tient, la dette reste peu visible.
Puis survient un changement.
Un départ.
Une maladie.
Une vente.
Une crise.
Une croissance rapide.
Une fusion.
La dette devient alors beaucoup plus concrète.
14. La dette de transmission ne concerne pas uniquement les personnes
C’est une distinction essentielle.
Le terme « transmission » pourrait laisser penser qu’il s’agit uniquement de transférer des connaissances entre deux individus.
Ce serait trop étroit.
La dette peut concerner :
- des responsabilités ;
- des décisions ;
- des savoir-faire ;
- des relations stratégiques ;
- des connaissances insuffisamment formalisées ;
- des capacités difficiles à substituer ;
- des détenteurs uniques de capacités ;
- des propagations possibles liées à ces concentrations ;
- des protections insuffisantes ;
- une relève insuffisamment préparée.
Dans le modèle de calcul ARC actuellement validé, ces différents territoires sont organisés en dix catégories de dette de transmission, afin de transformer des observations et des preuves en une lecture structurée de la vulnérabilité de transmission.
L’objectif n’est donc pas de donner une note à une personne.
Il est de mesurer à quel point la continuité dépend encore de capacités insuffisamment détenues par l’organisation elle-même.
15. Une dette peut exister sans succession
Reprenons une PME dont le propriétaire a 42 ans et ne prévoit absolument pas de vendre.
Une seule personne négocie les prix importants.
Une autre détient un savoir-faire technique particulier.
Le CRM est administré par un prestataire extérieur.
Les relations avec les trois premiers clients reposent sur le dirigeant.
Une procédure critique n’est connue que de deux collaborateurs.
Cette entreprise possède déjà certaines vulnérabilités de transmission.
Elle n’est pas obligée d’attendre une succession pour les réduire.
C’est même tout l’intérêt de la démarche.
La meilleure dette de transmission est celle qui est réduite avant que l’entreprise soit obligée de transmettre dans l’urgence.
16. La transmission rend simplement la dette plus visible
Lors d’une vente ou d’une succession, une question devient très concrète :
qu’est-ce que le repreneur reçoit réellement ?
Il reçoit les actions.
Les contrats.
Les actifs.
Les collaborateurs.
Les systèmes.
Mais reçoit-il réellement :
- la capacité de décider ?
- la capacité de servir les clients importants ?
- la capacité de résoudre certains problèmes ?
- la maîtrise des accès ?
- les relations stratégiques ?
- les savoir-faire ?
- les solutions de remplacement ?
La transaction peut être terminée.
La transmission opérationnelle, non.
C’est précisément à cet endroit que la notion de dette devient utile.
Elle cherche à rendre visible ce qui reste encore à transférer, partager, sécuriser ou rendre substituable pour que la continuité soit moins dépendante des détenteurs historiques.
17. Enfin : le plan de résilience
Une analyse qui s’arrêterait ici produirait beaucoup d’informations, mais peu de changement.
La quatrième case de la deuxième ligne est donc :
Plan de résilience.
Son objectif est simple :
transformer les constats en actions exécutables.
Mais il ne s’agit pas d’une liste de bonnes intentions.
Le plan doit pouvoir répondre à plusieurs questions :
- Quelle vulnérabilité veut-on réduire ?
- Quelle action sera réalisée ?
- Quel levier sera utilisé ?
- Qui en est responsable ?
- Quelles ressources sont nécessaires ?
- Quand l’action doit-elle être réalisée ?
- Comment saura-t-on qu’elle a fonctionné ?
- Quand sera-t-elle réévaluée ?
Dans le protocole ARC™, le plan de résilience constitue le principal livrable opérationnel et chaque action doit être directement reliée aux constats réalisés.
Il intègre notamment un responsable, les ressources nécessaires, les conditions préalables, un calendrier et des indicateurs de réussite.
18. Le plan n’est pas une accumulation d’actions
Une entreprise peut identifier cinquante améliorations possibles.
Elle ne doit probablement pas en lancer cinquante simultanément.
Le plan doit prioriser.
Prenons trois situations.
Situation A
Un seul collaborateur maîtrise une activité, mais cette activité peut être interrompue trois semaines sans conséquence grave.
Situation B
Le directeur est le seul à pouvoir autoriser des paiements critiques et aucune délégation opérationnelle n’existe.
Situation C
Une documentation pourrait être améliorée, mais plusieurs personnes savent déjà assurer la fonction.
Les trois observations sont pertinentes.
Elles n’ont pas la même priorité.
Un bon plan de résilience ne cherche donc pas à corriger tout ce qui pourrait être amélioré.
Il cherche à traiter ce qui contribue le plus à la continuité.
19. La priorité naît de la combinaison des informations
La première ligne du schéma nous a donné :
- la fonction concernée ;
- la dépendance ;
- la concentration ;
- le SPOF éventuel ;
- la cascade possible ;
- la cause profonde.
La deuxième ajoute :
- les protections existantes ;
- les leviers possibles ;
- la dette de transmission restante.
C’est cette combinaison qui permet enfin de prendre une décision.
Une vulnérabilité concernant une fonction très importante, sans barrière, avec propagation rapide et solution relativement facile à mettre en place peut devenir prioritaire.
Une autre vulnérabilité, spectaculaire en apparence, peut finalement être bien protégée.
La priorité ne devrait donc pas venir de l’intuition seule.
Elle doit être reliée au système réel.
20. Un plan adopté n’est toujours pas de la résilience
C’est probablement la règle la plus importante de cette deuxième ligne.
Le comité de direction valide le plan.
Une action est inscrite.
Un responsable est nommé.
Un budget est accepté.
L’entreprise n’est pas encore plus résiliente.
Elle possède désormais une décision d’amélioration.
La résilience ne s’améliore réellement qu’après :
- mise en œuvre ;
- preuve ;
- test lorsque cela est pertinent ;
- et réévaluation.
Le corpus ARC est explicite sur ce point : un plan adopté ne constitue pas une preuve de résilience acquise et ne réduit pas la dette de transmission par simple intention.
Son effet n’est reconnu qu’après mise en œuvre et réévaluation de l’état réel.
Cette règle protège contre un phénomène extrêmement courant :
confondre le projet avec le résultat.
21. Exemple complet : de la vulnérabilité à la résilience
Prenons une PME de services.
Fonction vitale
Facturer correctement les prestations clients.
Dépendance
La fonction dépend d’un logiciel et d’une collaboratrice qui maîtrise certaines règles particulières.
Concentration
La collaboratrice est la seule à connaître certaines exceptions et possède également les droits administrateurs.
SPOF
Son absence prolongée empêcherait certaines opérations critiques.
Cascade
Facturation retardée → encaissements retardés → trésorerie dégradée → certains paiements différés.
Cause profonde
L’entreprise a grandi progressivement autour de cette personne sans organiser de véritable relais.
Nous arrivons alors à la deuxième ligne.
Barrière existante
Un deuxième collaborateur connaît partiellement le processus.
Mais il ne possède pas les droits administrateurs.
La protection est donc incomplète.
Levier de résilience
Organiser un transfert de compétence ciblé, attribuer des droits adaptés et tester l’autonomie sur un cycle réel.
Dette de transmission
Une capacité importante reste aujourd’hui trop concentrée chez une seule personne.
Plan de résilience
Responsable : direction financière.
Action : former le second collaborateur, créer les accès, documenter les exceptions et réaliser un test d’autonomie.
Échéance : trois mois.
Indicateur : le second collaborateur réalise seul un cycle complet sans intervention de la personne historique.
Réévaluation : après le test.
C’est seulement à ce moment que la situation réelle peut être réexaminée.
22. Même logique pour une dépendance externe
Prenons maintenant un fournisseur.
Vulnérabilité
Une fonction essentielle dépend d’un fournisseur unique.
Barrière existante
L’entreprise possède quatre semaines de stock.
Analyse
Le stock ne supprime pas la dépendance.
Il procure quatre semaines pour réagir.
Levier
Qualifier une deuxième source.
Dette
La capacité de continuité reste partiellement dépendante du fournisseur historique tant que cette alternative n’est pas réellement disponible.
Plan
Identifier la deuxième source, effectuer les essais nécessaires, négocier les conditions, passer une première commande, mesurer le délai réel.
Là encore :
avoir trouvé le nom d’un deuxième fournisseur n’est pas encore avoir une alternative.
23. Et pour une transmission ?
Même raisonnement.
Vulnérabilité
Le cédant est seul à entretenir la relation avec trois clients majeurs.
Barrière actuelle
Le directeur commercial participe parfois aux rendez-vous.
Levier
Organiser progressivement une relation directe entre le directeur commercial et les clients.
Dette de transmission
La relation reste encore fortement liée personnellement au cédant.
Plan
Calendrier de rencontres conjointes.
Répartition progressive des échanges.
Traitement direct de certaines demandes par le successeur.
Vérification que le client contacte désormais plusieurs personnes dans l’entreprise.
Le transfert ne se mesure alors plus au nombre de réunions organisées.
Il se mesure à une question beaucoup plus intéressante :
la relation continue-t-elle réellement sans intervention du cédant ?
24. Barrière, levier et plan : trois notions qu’il ne faut pas confondre
La différence peut être résumée simplement.
Une barrière dit :
« Voici ce qui nous protège aujourd’hui. »
Un levier dit :
« Voici ce que nous pouvons changer pour être mieux protégés demain. »
Le plan dit :
« Voici qui va le faire, comment, quand et avec quelle preuve. »
Et la dette de transmission indique :
« Voici ce qui reste encore insuffisamment transmis, partagé ou substituable dans l’état actuel. »
Ces quatre notions jouent donc des rôles très différents.
25. La deuxième ligne transforme l’analyse en gouvernance
C’est probablement son apport le plus important.
La première ligne peut révéler un problème.
La deuxième oblige à décider :
acceptons-nous cette vulnérabilité ?
Avons-nous déjà une protection suffisante ?
Devons-nous la renforcer ?
Quel investissement est proportionné ?
Qui devient responsable ?
Quel délai est acceptable ?
Quelle preuve voulons-nous obtenir ?
Quand réexaminerons-nous la situation ?
La continuité quitte alors le domaine du constat.
Elle entre dans celui de la gouvernance.
26. La résilience n’est pas un état définitif
Une entreprise peut réduire une vulnérabilité aujourd’hui et en créer une nouvelle demain.
Une personne formée peut partir.
Un fournisseur alternatif peut fusionner avec le fournisseur principal.
Une technologie peut devenir obsolète.
Une nouvelle réglementation peut modifier un processus.
Un nouveau marché peut rendre une fonction plus importante.
Une acquisition peut introduire de nouvelles dépendances.
Une transformation numérique peut réduire certaines concentrations et en créer d’autres.
C’est pourquoi une barrière doit être maintenue.
Un relais doit rester compétent.
Une sauvegarde doit continuer à être testée.
Une délégation doit rester valide.
Un fournisseur alternatif doit rester réellement mobilisable.
La résilience n’est donc pas un projet que l’on termine.
C’est une capacité que l’on entretient.
27. La deuxième ligne du schéma raconte finalement une autre histoire
La première ligne demandait :
Où peut-on casser ?
La deuxième demande :
Comment éviter que cela devienne une rupture durable ?
La logique devient alors :
Barrières de protection
Qu’est-ce qui protège réellement l’entreprise aujourd’hui ?
↓
Leviers de résilience
Que pouvons-nous modifier pour réduire les vulnérabilités restantes ?
↓
Dette de transmission
Quelles capacités demeurent encore insuffisamment partagées, transférées ou substituables ?
↓
Plan de résilience
Qu’allons-nous faire concrètement, dans quel ordre, avec quels responsables et quelles preuves ?
De l’entreprise qui fonctionne à l’entreprise qui sait continuer
Une entreprise peut fonctionner pendant vingt ans grâce à des collaborateurs remarquables, un dirigeant très présent, des fournisseurs fidèles et beaucoup d’expérience accumulée.
Ce fonctionnement peut être extrêmement performant.
Mais la continuité pose une autre question :
quelle part de cette capacité appartient réellement à l’organisation ?
Les barrières de protection permettent de comprendre ce qui protège déjà cette capacité.
Les leviers de résilience montrent ce qui peut être renforcé.
La dette de transmission rend visibles les vulnérabilités encore accumulées.
Le plan de résilience transforme enfin ces constats en décisions.
Avec ou sans transmission, l’objectif reste le même :
faire en sorte que l’entreprise puisse continuer lorsque les conditions habituelles changent.
Lors d’une transmission, cette exigence prend simplement une dimension supplémentaire.
Il ne suffit plus que l’entreprise fonctionne aujourd’hui.
Il faut que ce qui lui permet de fonctionner soit suffisamment transféré, partagé, protégé ou substituable pour continuer sans dépendre indéfiniment de ceux qui l’ont construite.
La première ligne du schéma cherche donc à comprendre la fragilité.
La deuxième cherche à transformer cette compréhension en capacité durable.
Et entre les deux se trouve probablement l’une des questions les plus importantes pour une PME :
« Ce qui nous protège aujourd’hui fonctionnera-t-il réellement le jour où nous en aurons besoin ? »